Correo recibido y enviado
Cada elemento es un archivo .eml estándar, sellado. Cubre el correo recibido y el enviado desde el buzón de Brand My Inbox. El correo que envías por SMTP desde tu propio cliente de correo no está hoy en el archivo.
Tu propio archivo
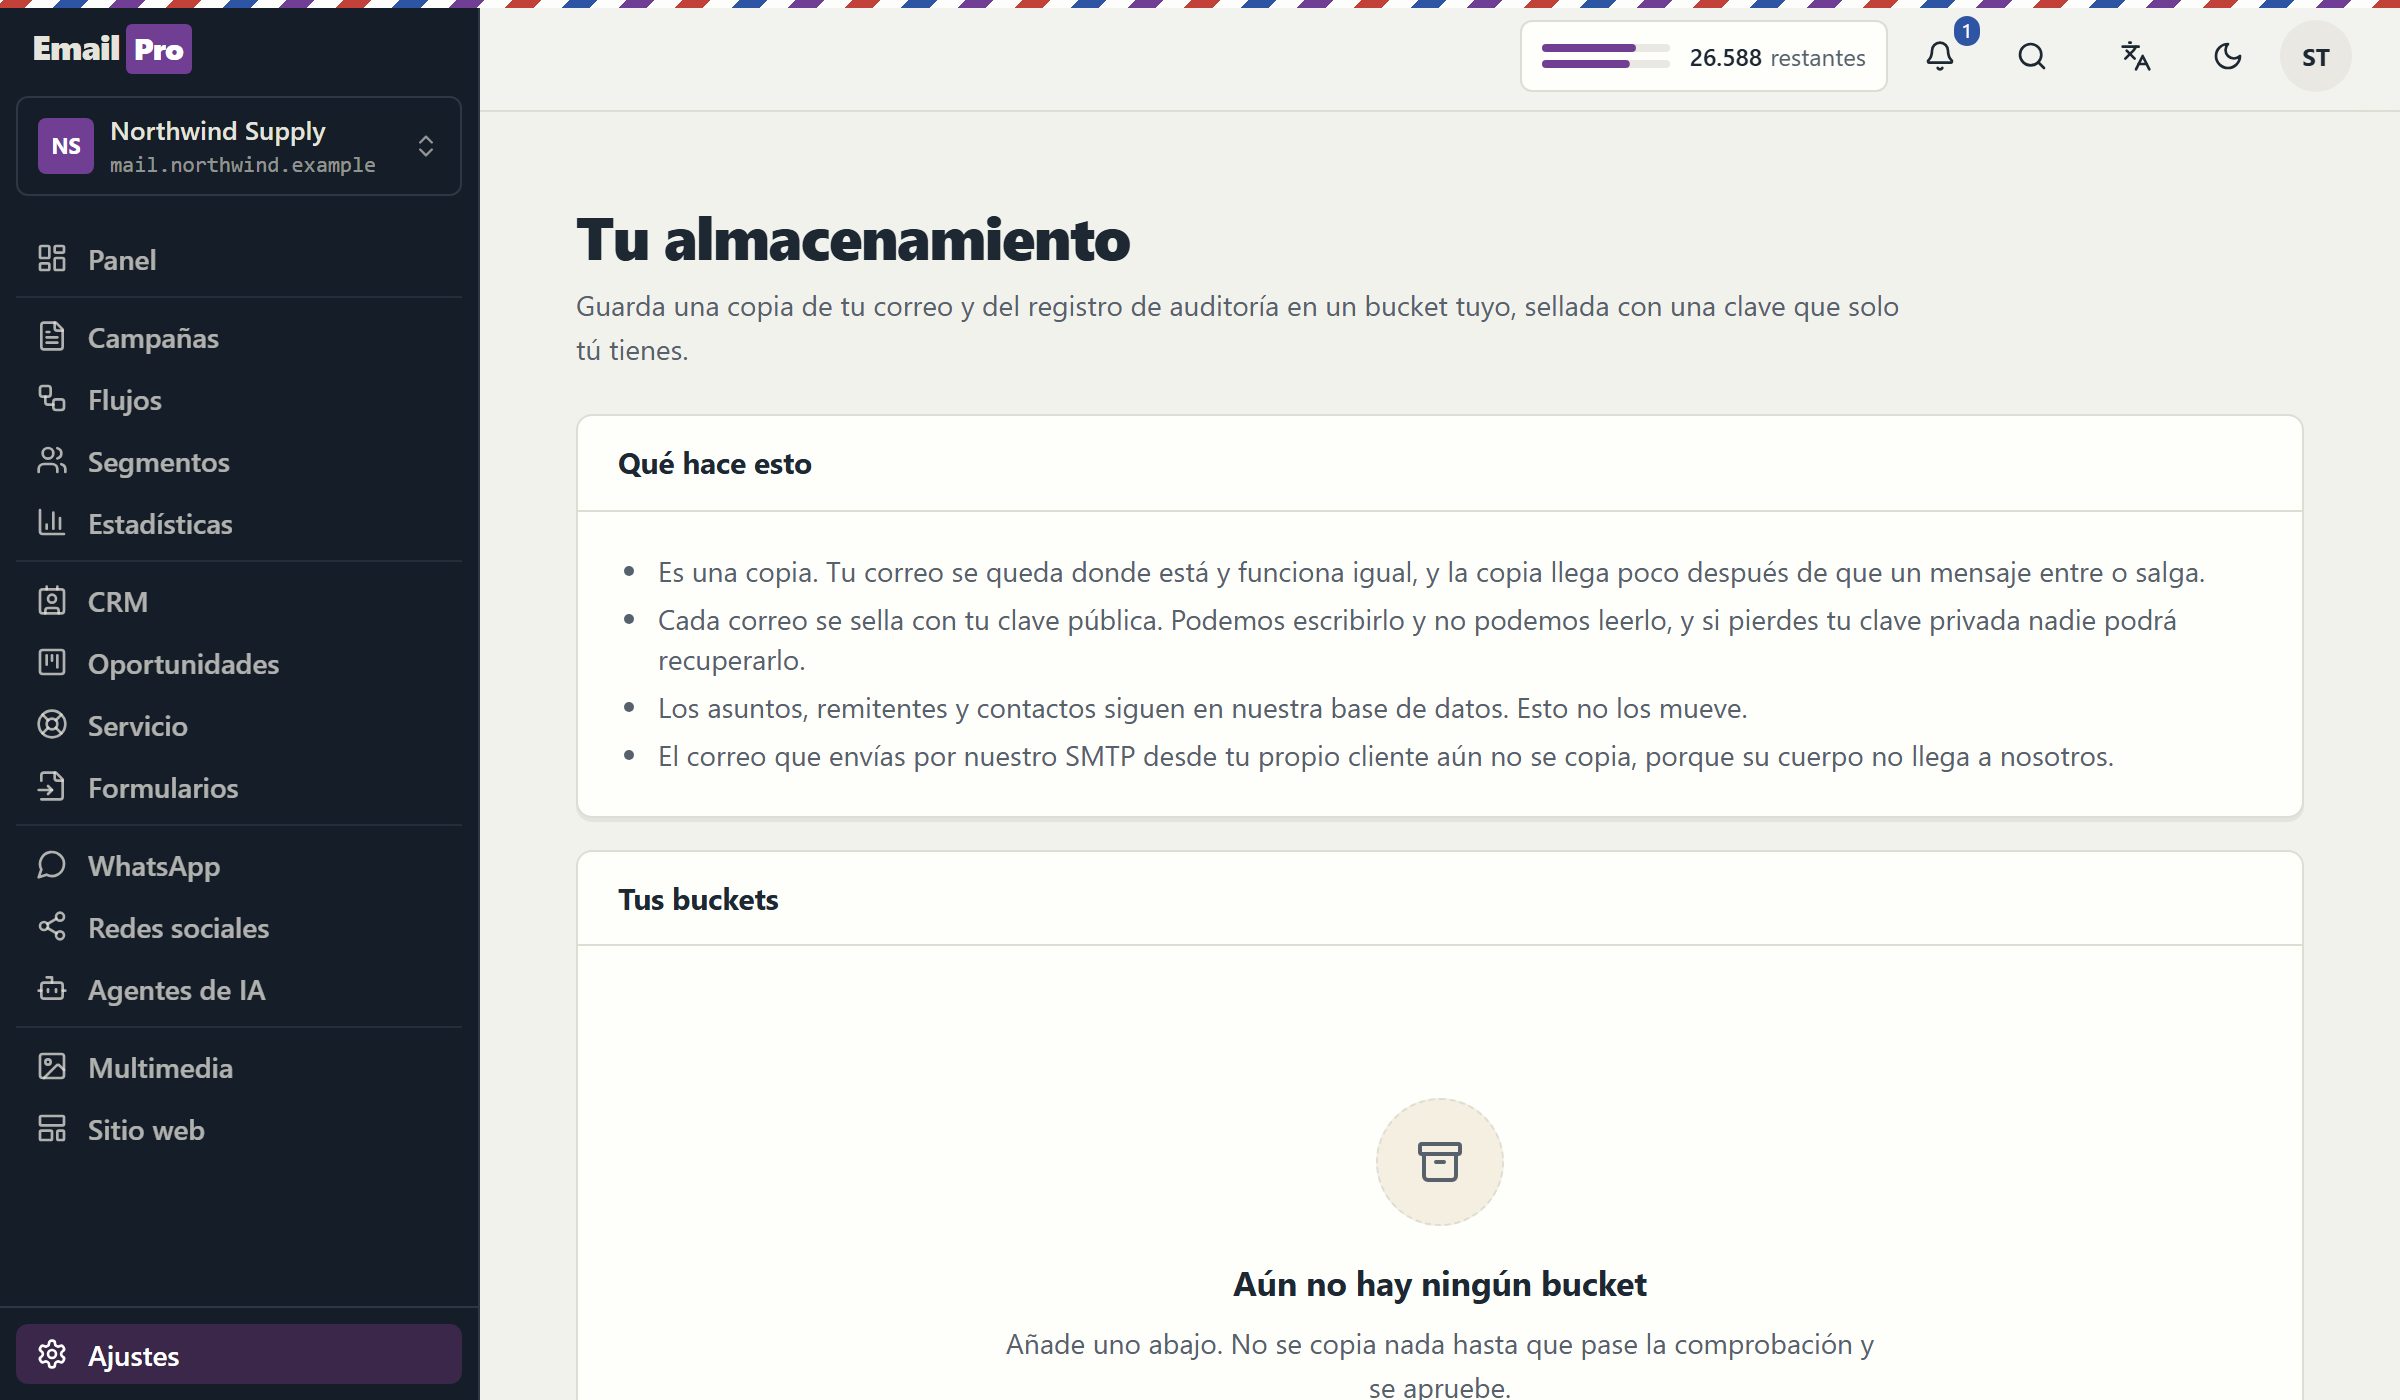
Puedes guardar una copia de tu correo y de tu registro de auditoría en un bucket de tu organización. Cada mensaje se sella con tu clave pública al escribirse, así que podemos añadir al archivo y no podemos leerlo. El formato es público y tu clave privada se queda contigo. Tu correo sigue funcionando como siempre.
Está construido y se probó con almacenamiento compatible con S3 en nuestro propio entorno. Todavía no se ha ejecutado contra una cuenta real en la nube, y hoy está apagado para todos los espacios de trabajo. Si tu organización lo necesita, escríbenos.
Una copia hecha después. El envío y la recepción nunca esperan a tu bucket, así que un bucket caído retrasa una copia y nada más.
Cada elemento es un archivo .eml estándar, sellado. Cubre el correo recibido y el enviado desde el buzón de Brand My Inbox. El correo que envías por SMTP desde tu propio cliente de correo no está hoy en el archivo.
Las acciones sensibles se exportan como archivos JSONL. Por defecto el registro llega en texto plano para que un SIEM lo lea directamente, y se sella cuando añades una clave pública.
Un pequeño archivo legible guarda el ID del elemento, su dirección, la hora y el SHA-256. No lleva direcciones ni asunto, así que puedes listar y comparar tu archivo sin ninguna clave.
Cada elemento tiene su propia clave aleatoria, cifrada con tu clave pública. El contenido usa AES-256-GCM, y el envoltorio de la clave usa RSA-OAEP con SHA-256.
El formato está publicado, y una herramienta de lectura abierta solo necesita Node. Tu archivo no depende de nosotros, de nuestro servicio ni de que sigamos existiendo.
La conexión solo necesita permiso de escritura. La comprobación te avisa si las credenciales pueden leer el bucket o escribir fuera de su carpeta.
Esto es una copia, y la respuesta honesta depende de a qué copia te refieras.
| Datos | Dónde se quedan | Quién puede leerlos |
|---|---|---|
| Correo sellado en tu bucket | Tu bucket | Solo quien tiene tu clave privada |
| Tu correo original | Nuestro servicio, como siempre | Tú y el servicio que gestiona tu buzón |
| Asuntos, remitentes, contactos | Nuestra base de datos, como siempre | Tú; esta función no los mueve |
| Auditoría sin clave pública | Tu bucket, en JSONL legible | Quien tenga acceso a tu bucket |
| Tu clave privada | Contigo, nunca la recibimos | Tú |
Si pierdes tu clave privada, nadie puede abrir los elementos sellados, nosotros tampoco.
Crea un bucket y una carpeta, y genera un par de claves RSA de al menos 3.072 bits. Guarda la clave privada en tus propios sistemas.
Indica el endpoint, el bucket, la carpeta y la región, y cómo nos conectamos: un rol IAM en tu nube sin clave guardada, o una clave de acceso. Pega tu clave pública.
Escribimos un objeto de prueba e informamos de lo que encontramos: un permiso que falta, un permiso de lectura que no deberíamos tener o una región distinta de la indicada.
Aprueban el propietario, una segunda persona y nuestro operador. La pantalla muestra entonces cuántos elementos se copiaron y cualquier error, y las copias fallidas siguen en cola y se reintentan.
Un archivo es tan privado como la parte más débil que puede leerlo. Si nosotros tuviéramos las claves, nos estarías confiando una segunda copia de todo. Por eso el archivo usa cifrado de clave pública: nosotros tenemos tu clave pública, que solo puede cerrar, y tú tienes la clave privada, que puede abrir. Una vez escrito un elemento, no tenemos permiso para leer el bucket ni la clave para abrir lo que hay dentro.
También está pensado para no estorbar a tu correo. La copia se hace después de procesar un mensaje, así que un almacenamiento lento no frena la entrega. Las copias esperan en una cola duradera y se reintentan, y un elemento que falla se muestra en la pantalla en lugar de perderse. Apagar el interruptor del servicio detiene las conexiones nuevas y deja funcionando las activas, porque tu propio bucket no debe desaparecer por decisión de un operador.
Conviene tener claro lo que esto no es. No mueve tu correo principal: el original se queda con nosotros y sigue funcionando, y los asuntos y contactos siguen en nuestra base de datos. Tener tu almacenamiento principal de correo en tu propio bucket es otro proyecto, previsto y no construido. Si tu norma es que nada pueda estar fuera de tu red, consulta la instalación en tus propios servidores.
Una copia responde a algunos requisitos y a otros no. Estos necesitan algo más.
Esto es una copia además de nuestro servicio, no un sustituto. Si la política dice que el correo no puede estar con un tercero, el punto de partida correcto es la instalación local.
El correo que envías por SMTP desde tu propio cliente no está hoy en el archivo, las campañas de marketing quedan fuera por diseño y los adjuntos del correo saliente no están en la copia.
Esto escribe archivos en tu almacenamiento. Buscarlos, aplicar una retención y producirlos para un caso son tareas de tu sistema de archivo o eDiscovery, que puede cargar los archivos .eml estándar.
Clear answers
Háblanos del almacenamiento que usas y de las normas que debes cumplir. Te diremos qué está cubierto hoy y qué no.